La verdadera seguridad web no es solo una característica que se instala al final. Es algo que debe integrarse en el proceso desde el principio. Cada decisión, desde quién aloja su sitio hasta cómo gestiona los datos, añade una capa adicional de defensa. Si se omiten estos pasos fundamentales, es como construir una casa sobre cimientos inestables: no importa lo fuerte que sea el resto si la base es débil.
Lo que está en juego es más importante que nunca. Se prevé que para 2025 , el coste del cibercrimen alcance la asombrosa cifra de 10.5 billones de dólares anuales. Esto supone un salto enorme desde los 3 billones de dólares de 2015. No se trata de una cifra abstracta; representa una enorme transferencia de riqueza, que empequeñece el daño económico causado por los desastres naturales año tras año. Para las empresas, el coste medio de una sola filtración de datos ya ha ascendido a 4.88 millones de dólares.
Construya su sitio web sobre una base segura
Acertar con los fundamentos desde el principio te ahorrará muchos problemas en el futuro. Analicemos los dos primeros pasos más importantes: elegir el proveedor de alojamiento adecuado y cifrar el tráfico de tu sitio web.
Elija un proveedor de alojamiento web que priorice la seguridad
Piensa en tu proveedor de alojamiento web como el propietario del hogar de tu sitio web en internet. Un proveedor barato o descuidado puede dejar las puertas y ventanas abiertas a amenazas. Al comparar precios, no te fijes solo en el precio. Investiga a fondo su política de seguridad.
Un buen proveedor de alojamiento web debería ofrecer estos elementos esenciales desde el primer momento:
- Copias de seguridad automatizadas: Este es tu botón de "deshacer". Si tu sitio web es hackeado o la actualización de un plugin falla, tener una copia de seguridad reciente te permite restaurarla en minutos, no en días. Busca opciones diarias o, al menos, semanales.
- Escaneo de malware: Los buenos anfitriones escanean proactivamente sus servidores en busca de códigos maliciosos y detectan amenazas antes de que puedan causar daños reales.
- Protección DDoS: Los ataques de denegación de servicio distribuido (DDoS) están diseñados para inundar su sitio web con tráfico basura hasta que se bloquee. Un proveedor de alojamiento de calidad contará con sistemas para filtrar este tráfico malicioso y mantenerlo en línea.
- Cortafuegos de aplicaciones web (WAF): Un WAF es como un guardia de seguridad para su sitio web: inspecciona el tráfico entrante y bloquea los intentos de piratería comunes incluso antes de que lleguen a su sitio.
A continuación se muestra un resumen rápido de cómo las características de seguridad suelen compararse en diferentes tipos de alojamiento.
Características de seguridad del hosting de un vistazo
Esta tabla compara las características de seguridad que normalmente encontrará en el alojamiento compartido, VPS y dedicado, lo que le ayudará a elegir la opción adecuada para sus necesidades.
| Característica de seguridad | Alojamiento web | VPS Alojamiento | Hosting Dedicado |
|---|---|---|---|
| Firewall a nivel de servidor | Administrado por el anfitrión | Configurable por el usuario | Configurable por el usuario |
| Mitigación de DDoS | Básico/Incluido | Varía (a menudo es un complemento) | Avanzado/Incluido |
| Copias de seguridad automatizadas | A menudo incluido | A menudo un complemento | A menudo un complemento |
| Escaneo de Malware | Básico/Incluido | Varía (a menudo es un complemento) | Varía (Responsabilidad del usuario) |
| Acceso raíz | No | Sí: | Sí: |
| Aislamiento de seguridad | Limitada | Alto | Paquete COMPLETE |
Si bien el alojamiento compartido es asequible, ofrece el menor control y aislamiento. Los planes VPS y dedicados te dan más poder para implementar medidas de seguridad personalizadas, pero también te imponen mayor responsabilidad. Elige la opción que mejor se adapte a tus conocimientos técnicos y requisitos de seguridad.
Todo este proceso, desde la búsqueda de vulnerabilidades hasta el control de las cosas, es un ciclo continuo, no una tarea que se hace una sola vez.
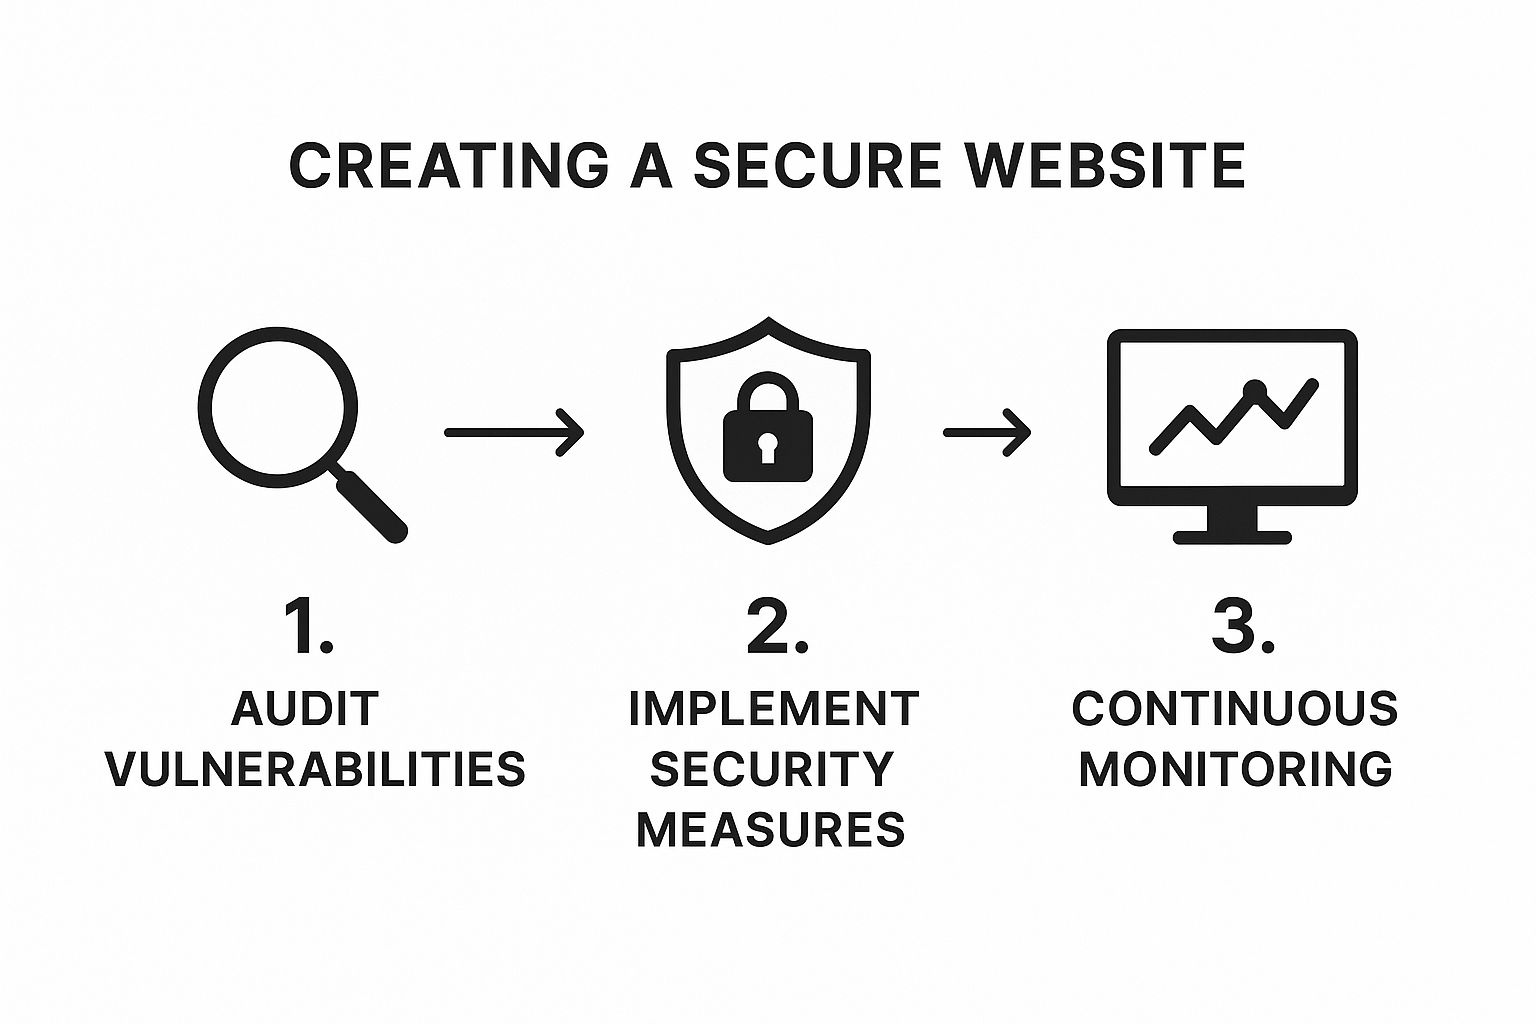
Como puede ver, la seguridad requiere vigilancia constante. Es necesario revisar constantemente para auditar, proteger y monitorear.
Implementar SSL/TLS para el cifrado HTTPS
¿Has visto alguna vez ese pequeño icono de candado en la barra de direcciones de tu navegador? Esa es la señal de que un sitio web utiliza HTTPS, lo cual es posible gracias a un certificado SSL/TLS.
SSL (Secure Sockets Layer) y su sucesor moderno, TLS (Transport Layer Security), son protocolos que cifran la conexión entre el navegador de un visitante y su sitio web. Sin este cifrado, cualquier dato que envíen (usuarios, números de tarjetas de crédito, datos personales) se envía en texto plano. Es como enviar una postal por correo postal; cualquiera que la reciba puede leerla.
Un certificado SSL/TLS ya no es una característica deseable. Es un requisito básico para cualquier sitio web hoy en día. Protege los datos del usuario, genera confianza e incluso mejora ligeramente el posicionamiento en Google.
Configurar esto suele ser bastante sencillo. La mayoría de los proveedores de alojamiento web decentes ahora ofrecen certificados SSL gratuitos de proveedores como Let's Encrypt e incluso se encargan de la instalación. Si necesitas hacerlo tú mismo, tenemos una guía detallada sobre cómo configurar un certificado SSL.
Seguir este simple paso les brinda a sus visitantes tranquilidad, sabiendo que su conexión a su sitio es segura y privada.
Cómo proteger su sistema de gestión de contenido
Una vez que tu servidor y su conexión estén protegidos, el siguiente campo de batalla es el software que ejecuta tu sitio web: tu sistema de gestión de contenido (CMS). Piensa en plataformas como WordPress , Joomla o Drupal . Son los motores que impulsan millones de sitios, lo que, lamentablemente, las convierte en objetivos enormes y vulnerables para los ataques automatizados.
Si no protege su CMS, es como construir una bóveda de un banco pero dejar la puerta de entrada sin llave.
Fortalecer su CMS simplemente significa cerrar proactivamente todos los posibles puntos de entrada antes de que un atacante tenga la oportunidad de encontrarlos. Este es un paso indispensable para construir un sitio web que realmente pueda resistir las amenazas del mundo real. Y todo comienza con quién tiene las llaves del reino.
Administrar roles y permisos de usuario
He visto esto cientos de veces: una empresa otorga a cada usuario acceso de administrador. Parece más fácil en el momento, pero es un atajo increíblemente peligroso. Basta con una cuenta de administrador comprometida para que todo tu sitio web sea eliminado o controlado.
Aquí es donde debes vivir según el principio del mínimo privilegio.
Es una idea simple pero poderosa: un usuario sólo debe tener los permisos exactos necesarios para hacer su trabajo, y absolutamente nada más.
Por ejemplo, tu redactor de contenido no tiene por qué instalar plugins ni modificar la configuración principal del sitio. Su acceso debería limitarse a la creación y edición de publicaciones. La mayoría de las plataformas CMS tienen roles integrados que facilitan esta gestión.
- Administrador: Control total y absoluto. Este puesto debería ser para una o dos personas de confianza. Eso es todo.
- Editor: Puede publicar y administrar publicaciones, incluido el contenido de otros usuarios.
- Escrito por Sólo puede publicar y administrar sus propias publicaciones.
- Contribuyente: Puede escribir publicaciones, pero no publicarlas. Alguien más debe aprobar su trabajo.
- Abonado: Básicamente sólo un lector que puede administrar su propio perfil.
Acostúmbrese a auditar su lista de usuarios con regularidad. Si un empleado o contratista se marcha, elimine su cuenta inmediatamente. Una cuenta de administrador olvidada es una bomba de relojería a punto de ser descubierta.
Implementar políticas de contraseñas seguras y 2FA
Seamos francos: las contraseñas débiles y reutilizadas son un regalo para los hackers. Los ataques automatizados de fuerza bruta, donde los bots bombardean tu página de inicio de sesión con miles de combinaciones de contraseñas por segundo, ocurren constantemente en toda la web. Tu trabajo es dificultarles el trabajo al máximo.
Comience por obligar a todos a usar contraseñas seguras. La mayoría de los complementos de seguridad para cualquier CMS importante permiten establecer políticas que exigen:
- Una longitud mínima (yo optaría por 12 caracteres o más)
- Una mezcla de letras mayúsculas y minúsculas
- Al menos un número y un símbolo especial
Pero hoy en día, ni siquiera una contraseña segura es suficiente. Es imprescindible implementar la autenticación de dos factores (2FA). Esta añade una segunda capa de seguridad, generalmente un código con límite de tiempo de una aplicación en el teléfono, que se debe ingresar junto con la contraseña.
Con la autenticación de dos factores habilitada, una contraseña robada se vuelve prácticamente inútil para un atacante. Es una de las medidas de seguridad más efectivas que puedes implementar.
Mantenga su núcleo, complementos y temas actualizados
El software obsoleto es la presa más vulnerable para los hackers. Cuando se encuentra una vulnerabilidad en el núcleo del CMS, un plugin o un tema, los desarrolladores se apresuran a publicar un parche de seguridad. Al mismo tiempo, los atacantes activan sus escáneres automatizados para encontrar todos los sitios que aún no han aplicado ese parche. Es una carrera, y no querrás estar en el bando perdedor.
De hecho, algunos estudios demuestran que casi el 98 % de las aplicaciones web presentan al menos una vulnerabilidad, y muy a menudo se debe a un componente obsoleto. No se trata de una tarea que se pueda posponer; es urgente.
Su estrategia de actualización debe ser simple y estricta:
- Actualizar inmediatamente: En cuanto haya una actualización de seguridad disponible, aplíquela. La mayoría de las plataformas ofrecen actualizaciones automáticas para los parches de seguridad principales; active esta función.
- Elimina lo que no uses: Cada plugin y tema instalado en tu sitio es una puerta de entrada potencial para un atacante. Si no lo usas, deshazte de él. Y quiero decir... eliminar No solo desactivarlo. Los archivos siguen en el servidor si se desactiva, lo que los deja vulnerables.
- Cíñete a fuentes confiables: Descargue temas y plugins únicamente de las tiendas oficiales o de desarrolladores con una sólida reputación. Las versiones "anuladas" o gratuitas de temas premium que se ven en sitios sospechosos casi siempre contienen malware.
El mantenimiento regular no se trata solo de obtener nuevas funciones interesantes. Es una función de seguridad crucial que cierra las puertas más comunes que los atacantes adoran forzar.
Cómo escribir código que defiende contra ataques
Puedes bloquear tu servidor y reforzar tu CMS, pero si el código en sí es débil, has dejado la puerta abierta. El código malicioso crea vulnerabilidades que los atacantes buscan con entusiasmo. Aquí es donde cambiamos el enfoque de la infraestructura a la aplicación, integrando la seguridad en el código desde el principio.
Y no nos engañemos, las vulnerabilidades están por todas partes. Algunos estudios han revelado que un sorprendente 98 % de las aplicaciones web tienen al menos una debilidad explotable. No siempre se trata de ataques complejos de nivel experto; con frecuencia, son el resultado de simples descuidos en la programación. Puedes consultar estas estadísticas con más detalle en Segura Security . Por eso es tan importante escribir un código correcto.
Desinfectar y validar todas las entradas del usuario
Aquí está la primera regla de la codificación segura: nunca confíes en la entrada del usuario . Jamás. Piensa en cada dato que proviene de un formulario, URL o llamada a la API como una amenaza potencial. Para neutralizar esta amenaza, necesitas hacer dos cosas: validar y sanear.
de calidad Es tu primera comprobación. Se trata de asegurarte de que los datos tengan el formato esperado. Si un campo es para un número de teléfono, tu código debería buscar números y quizás algunos caracteres especiales como guiones. Si detecta algo inesperado, como <script> etiquetas, debe rechazar la entrada inmediatamente.
La desinfección es tu equipo de limpieza. Consiste en eliminar cualquier código potencialmente dañino de la entrada. Es tu red de seguridad cuando tienes que aceptar texto de formato libre, como en una sección de comentarios. El objetivo es neutralizar cualquier código malicioso antes de que llegue a tu base de datos o se muestre a otros usuarios.
¿Mi consejo? Trata cada dato que el usuario ingrese como hostil hasta que hayas demostrado su seguridad mediante validación y saneamiento. Este simple hábito detiene una gran cantidad de ataques comunes.
Prevenir la inyección de SQL con sentencias preparadas
Uno de los ataques más antiguos y devastadores es SQL InjectionAquí es donde un atacante introduce comandos SQL maliciosos en un campo de entrada para manipular la base de datos. El ejemplo clásico es escribir ' OR '1'='1 En un cuadro de contraseña. Si el código es vulnerable, la base de datos lo considera un comando válido y podría permitir el acceso sin la contraseña correcta.
La mejor defensa contra esto es utilizar sentencias preparadas , a veces llamadas consultas parametrizadas.
En lugar de combinar la entrada del usuario y la consulta SQL en una sola cadena, primero se envía la plantilla de consulta a la base de datos. Luego, se envían los datos del usuario por separado como parámetros. El motor de base de datos conoce la estructura del comando y trata la entrada del usuario como datos simples, nunca como un comando ejecutable. Esta separación hace que la inyección SQL sea prácticamente imposible.
Bloquee scripts maliciosos con una política de seguridad de contenido
Otra gran amenaza a la que te enfrentarás es el Cross-Site Scripting (XSS) . Esto ocurre cuando un atacante logra inyectar un script malicioso (generalmente JavaScript) en una de tus páginas, que luego se ejecuta en los navegadores de tus visitantes. Estos scripts son peligrosos; pueden robar cookies de sesión, secuestrar cuentas o redirigir a los usuarios a sitios de phishing.
Si bien la sanitización de la entrada es la primera línea de defensa, una Política de Seguridad de Contenido (CSP) añade una segunda capa de protección muy eficaz. Una CSP es simplemente un encabezado HTTP que envía el servidor para indicar al navegador en qué fuentes debe confiar para scripts, estilos y otros recursos.
Un buen CSP puede:
- Fuentes de la lista blanca: Puedes definir una lista de dominios aprobados. Por ejemplo, puedes indicarle al navegador que solo ejecute scripts de tu propio dominio y una CDN de confianza, como Google Fonts. Cualquier otra cosa se bloqueará.
- Evitar scripts en línea: Una política estricta puede prohibir todo en línea
<script>etiquetas. Esto fuerza todo el código JavaScript a archivos externos, lo que dificulta enormemente que un atacante inyecte y ejecute su propio código.
Implementar un CSP básicamente permite que el navegador del usuario actúe como un protector de seguridad para su sitio web. Bloquea activamente la carga de contenido no autorizado, lo que reduce drásticamente la vulnerabilidad a los ataques XSS.
Sea inteligente en cuanto al acceso y la autenticación
Hablemos de la puerta de entrada a tu sitio web: la página de inicio de sesión. Controlar quién accede a ella es uno de los aspectos más fundamentales de la seguridad web. Si un atacante consigue una cuenta de usuario comprometida, especialmente una con permisos de administrador, todas las demás defensas que hayas construido se vuelven inútiles. Es como si les hubieras entregado la llave maestra de todo el edificio.
Por eso, las reglas básicas de contraseñas ya no son suficientes. Los atacantes buscan constantemente puntos débiles, y la explotación de aplicaciones públicas representa aproximadamente el 40 % de todas las intrusiones iniciales a nivel mundial. ¿Sus tácticas favoritas? El robo de credenciales y datos. Por lo tanto, la autenticación robusta es su primera y mejor línea de defensa. Puede profundizar en estos hallazgos de inteligencia sobre amenazas en el sitio web de IBM.
Activa la autenticación multifactor: sin excusas
Si solo sigues una recomendación de esta guía, que sea esta. La autenticación multifactor (MFA) , también conocida como 2FA, es revolucionaria. Obliga a los usuarios a demostrar su identidad con algo más que una contraseña.
Este segundo "factor" suele ser algo que llevan consigo, como un código de una aplicación de autenticación ( Google Authenticator es una de las más populares) o una llave de seguridad física. Este sencillo paso hace que las contraseñas robadas sean prácticamente inútiles. Incluso si un atacante tiene el nombre de usuario y la contraseña correctos, se detiene en seco porque le falta esa segunda pieza del rompecabezas.
La autenticación multifactor (MFA) debería ser obligatoria para cualquier usuario que pueda publicar contenido o modificar la configuración. La mayoría de las plataformas modernas cuentan con complementos o funciones integradas que facilitan su activación.
Detener los ataques de fuerza bruta
Los ataques de fuerza bruta son el equivalente digital a un ladrón probando todas las llaves de un llavero gigante. Bots automatizados atacan tu página de inicio de sesión una y otra vez, probando miles de combinaciones de contraseñas hasta que tienen suerte. Es un ruido constante de fondo de actividad maliciosa en la web, pero puedes detenerlo con un par de medidas inteligentes.
- Limitar los intentos de inicio de sesión: Configura una regla para bloquear temporalmente una cuenta o dirección IP tras varios intentos fallidos de inicio de sesión (por ejemplo, cinco en cinco minutos). Esta técnica, llamada limitación, hace que la suposición automática sea completamente impráctica.
- Utilice un CAPTCHA: Poniendo una herramienta como reCAPTCHA de Google En tus formularios de inicio de sesión es increíblemente eficaz. Es lo suficientemente inteligente como para distinguir entre humanos y bots, y solo presenta un desafío cuando detecta un comportamiento sospechoso. Los scripts automatizados simplemente no pueden evitarlo.
Estas dos tácticas funcionan en conjunto para fortalecer su página de inicio de sesión, convirtiéndola de un blanco fácil en un callejón sin salida para los bots.
Proteger las sesiones de usuario contra el secuestro
Una vez que alguien inicia sesión, su navegador y su servidor mantienen una conexión llamada sesión . Si un atacante logra robar el identificador de sesión (generalmente almacenado en una cookie), puede secuestrar la sesión activa y acceder a la cuenta sin necesidad de la contraseña.
La gestión segura de sesiones consiste en proteger la conexión después de que alguien inicie sesión. Garantiza que la actividad de un usuario autenticado no pueda ser espiada ni interceptada.
Algunas prácticas recomendadas hacen una gran diferencia aquí:
- Regenerar ID de sesión: Proporcione siempre al usuario un ID de sesión nuevo en el momento en que inicie sesión. Esto detiene un ataque común llamado fijación de sesión.
- Establecer tiempos de espera de sesión: No permita que las sesiones permanezcan activas indefinidamente. Cierre la sesión de los usuarios automáticamente después de un período de inactividad, como 30 minutosEsto reduce la ventana de oportunidad para que un atacante encuentre y utilice una sesión abandonada.
- Utilice siempre HTTPS: Como ya hemos mencionado, SSL/TLS es innegociable. Cifra todo, incluidas las valiosas cookies de sesión, haciéndolas ilegibles para cualquiera que espíe la red.
Dar a las personas sólo el acceso que necesitan
Finalmente, acostúmbrese a practicar el principio del mínimo privilegio. El control de acceso basado en roles (RBAC) es simplemente una forma sencilla de garantizar que los usuarios solo tengan los permisos estrictamente necesarios para realizar su trabajo. Nada más.
Un becario de marketing que escribe entradas de blog no necesita modificar la configuración del comercio electrónico. Un agente de soporte que modera comentarios no debería tener la capacidad de instalar nuevos plugins. Al asignar roles específicos (Administrador, Editor, Autor, etc.), se reduce el daño potencial que una cuenta comprometida podría causar. Y, ya que está, revise periódicamente su lista de usuarios y elimine las cuentas que ya no estén activas.
10. Cómo mantener su sitio web seguro a largo plazo
Lanzar tu sitio web de forma segura es un gran logro, pero en realidad es solo el punto de partida. Piensa en la seguridad no como una tarea única, sino como un proceso continuo. Constantemente surgen nuevas amenazas y vulnerabilidades, por lo que mantener las defensas de tu sitio web al día es fundamental para proteger tu negocio y a tus usuarios.
Sin un plan de mantenimiento sólido, incluso el sitio web más seguro acabará siendo vulnerable. Aquí es donde creamos los hábitos y rutinas que mantienen su sitio seguro día tras día.
Mantén todo actualizado, todo el tiempo
Un software desactualizado es como dejar la puerta de casa sin llave. Es una de las formas más fáciles de entrar para los atacantes. Cuando los desarrolladores encuentran una vulnerabilidad de seguridad en un CMS, un plugin o un tema, publican un parche. Los hackers confían en que los usuarios tarden en actualizar y buscan activamente sitios que no hayan aplicado estas correcciones cruciales.
Haga que su rutina de actualización sea una parte no negociable de su semana.
- Su núcleo CMS: Configura las actualizaciones de seguridad menores para que se actualicen automáticamente. Estos son los parches críticos que no puedes perderte.
- Complementos y temas: Revisa las actualizaciones al menos una vez por semana. Siempre es buena idea probarlas primero en un sitio de prueba para asegurarte de que no haya problemas en tu sitio web en línea.
- Elimina lo que no uses: Si un plugin o tema no está activo, no lo dejes ahí. Elimínalo. Incluso el código desactivado puede ser una puerta abierta para un atacante.
Coloque un firewall de aplicaciones web (WAF) al frente
Un firewall de aplicaciones web, o WAF, es tu guardaespaldas digital. Se interpone entre internet y tu sitio web, inspeccionando todo el tráfico entrante. Está diseñado para detectar y bloquear ataques comunes incluso antes de que tengan la oportunidad de acceder al código de tu sitio.
Un buen WAF es increíblemente eficaz para detener cosas como:
- Ataques de inyección SQL
- Secuencias de comandos entre sitios (XSS)
- Cargas de archivos maliciosos
- Bots y scrapers spam
Muchos proveedores de alojamiento web de primer nivel incluyen un WAF en sus planes. También puedes usar excelentes servicios de terceros como Cloudflare o Sucuri , que son fáciles de configurar. Activar un WAF es una de las medidas más rápidas y efectivas para fortalecer la seguridad de tu sitio web. Para ver cómo se integra un WAF en una estrategia más amplia, consulta nuestra guía completa sobre las mejores prácticas de seguridad web.
Un WAF es su primera línea de defensa. Identifica y bloquea de forma inteligente los patrones de ataque conocidos, lo que reduce significativamente la cantidad de amenazas que su sitio web debe afrontar directamente.
Busque problemas antes de que le encuentren a usted
No se puede solucionar un problema que no se conoce. Por eso es tan importante realizar análisis de seguridad periódicos. Estas herramientas automatizadas revisan los archivos, la base de datos y el código de su sitio web en busca de vulnerabilidades conocidas, malware y cualquier otra cosa que parezca fuera de lugar.
Recomiendo configurar una herramienta para escanear tu sitio web automáticamente al menos una vez por semana. La mayoría de los plugins de seguridad ofrecen esta función y te envían una alerta si detectan algo sospechoso. Asegúrate de que tu escáner revise:
- Vulnerabilidades conocidas: Debería hacer una referencia cruzada de sus complementos y temas con una base de datos de problemas de seguridad conocidos.
- Integridad del archivo: Necesita saber si se ha modificado algún archivo del sistema principal. Esto es una clara señal de alerta de un ataque informático.
- Firmas de malware: Debería escanear en busca de signos reveladores de código malicioso.
- Estado de la lista negra: El escáner debe verificar si motores de búsqueda como Google han marcado su sitio como inseguro.
Para ayudarle a mantenerse organizado, aquí le presentamos una lista de verificación simple de tareas de seguridad en curso.
Lista de verificación esencial para el mantenimiento de la seguridad del sitio web
Esta lista de verificación desglosa las tareas recurrentes según la frecuencia con la que debe realizarlas, lo que garantiza que cubra todas las bases sin sentirse abrumado.
| Task | Frecuencia | Herramientas/Métodos |
|---|---|---|
| Sitio web de respaldo | Diario (Automatizado) | Copia de seguridad del proveedor de alojamiento, complemento de copia de seguridad (por ejemplo, UpdraftPlus) |
| Comprobar actualizaciones de CMS/complementos | Noticias | Panel de CMS, entorno de prueba |
| Ejecutar análisis de seguridad/malware | Noticias | Complemento de seguridad (por ejemplo, Wordfence, Sucuri), registros WAF |
| Revisar cuentas de usuario y permisos | Mensual | Panel de gestión de usuarios de CMS |
| Restauración de la copia de seguridad de prueba | Trimestral | Escenario o entorno local |
| Revisar registros de WAF/Firewall | Trimestral | Panel de control del proveedor WAF, registros del servidor |
| Actualizar contraseñas (alto privilegio) | Anualmente | Administrador de contraseñas, actualización manual |
| Auditoría de seguridad completa | Anualmente | Servicio de seguridad profesional o análisis completo de complementos |
Seguir un programa como este convierte la seguridad de una reacción en una rutina, que es exactamente donde quieres estar.
Tenga un plan de respaldo y recuperación a prueba de balas
No importa cuántas defensas pongas, las cosas pueden salir mal. Un plan sólido de copias de seguridad y recuperación ante desastres es tu mejor opción. Es lo que te permite volver a tener tu sitio web en línea rápidamente y con daños mínimos en caso de que ocurra lo peor.
No te limites a configurar copias de seguridad y dar por sentado que funcionan. Una copia de seguridad que nunca has probado es un riesgo, no un plan. Asegúrate de que tus copias de seguridad se almacenen fuera de tu sitio web , es decir, en un servidor completamente independiente del servidor de tu sitio web. De esta forma, si tu servidor principal se ve comprometido, tus copias de seguridad seguirán estando a salvo.
Una buena regla general es realizar copias de seguridad automáticas diarias y una copia de seguridad manual justo antes de realizar cambios importantes en el sitio. Es un hábito sencillo que proporciona una tranquilidad increíble.
Respuestas a preguntas frecuentes sobre seguridad de sitios web
https://www.youtube.com/embed/FHRXXrQ765M
Comprender la seguridad web puede parecer complicado, pero algunos conceptos básicos pueden marcar la diferencia. Me hacen las mismas preguntas constantemente, así que analicemos las respuestas para ayudarte a tomar decisiones más inteligentes sobre la protección de tu sitio.
Uno de los mayores obstáculos para los dueños de negocios es el costo. Es una pregunta válida, pero el precio no es tan rígido como se podría pensar.
¿Cuánto cuesta hacer un sitio web seguro?
Honestamente, el costo de proteger un sitio web puede variar desde completamente gratis hasta miles de dólares al mes. Todo depende de qué tan profundo necesites profundizar.
En el extremo gratuito del espectro, existen opciones como un certificado SSL Let's Encrypt, que te proporciona ese crucial candado HTTPS. La mayoría de los buenos proveedores de alojamiento web lo incluyen gratis hoy en día.
Pero para una defensa realmente sólida, tendrás que invertir un poco. Un firewall de aplicaciones web (WAF) de calidad, por ejemplo, puede costar entre 20 y más de 200 dólares al mes , dependiendo de tu tráfico y las funciones que necesites. Una auditoría de seguridad profesional puntual podría costar fácilmente miles de dólares.
Para la mayoría de las pequeñas y medianas empresas con las que trabajo, un presupuesto realista para seguridad oscila entre los 50 y los 500 dólares mensuales . Esto suele cubrir un alojamiento web premium, un buen WAF y un servicio de copias de seguridad fiable. Piénsalo como un seguro, porque el coste de solucionar un problema tras una filtración de datos casi siempre es mucho mayor que el de prevenirla.
¿Puedo proteger un sitio existente o tengo que empezar de nuevo?
Sin duda, puedes proteger un sitio web existente. He visto muy pocos casos en los que haya sido necesaria una reconstrucción completa, y eso suele ocurrir solo cuando el sitio funciona con tecnología antigua y sin soporte. Para todos los demás, se trata de reforzar lo que ya tienes.
El proceso siempre comienza con un análisis profundo: una auditoría de seguridad completa para identificar los puntos débiles. A partir de ahí, revisamos una lista de verificación:
- Actualice todo: el núcleo de su CMS, cada complemento y todos sus temas.
- Obtenga un certificado SSL instalado si no tiene uno.
- Imponga contraseñas seguras y autenticación de dos factores (2FA) para todos los usuarios.
- Realice un análisis completo para detectar cualquier malware o puertas traseras que puedan estar ocultas.
- Coloque el sitio detrás de un firewall de aplicaciones web (WAF) para filtrar el tráfico malo.
El verdadero secreto es que una buena seguridad se basa en capas. Puedes añadir estas capas una por una a tu sitio web actual, lo que dificulta considerablemente la entrada de atacantes sin tener que empezar desde cero.
¿Cuál es la práctica de seguridad más importante?
Si tuviera que elegir una sola cosa, serían las actualizaciones proactivas y constantes . La gran mayoría de los ataques a sitios web no son sofisticados ni de día cero; explotan vulnerabilidades de seguridad conocidas en software obsoleto. Los hackers ejecutan scripts automatizados las 24 horas del día, los 7 días de la semana, que solo buscan sitios que utilicen versiones antiguas de WordPress, Joomla o sus complementos.
Con tan solo mantener actualizados tu CMS, plugins y temas, cierras la puerta a la vía de acceso más común de los atacantes. Para comprender mejor a qué te enfrentas, puedes consultar nuestra guía sobre las amenazas de seguridad web más frecuentes y los métodos de prevención .
Este hábito —mantenerse actualizado—, combinado con contraseñas seguras y autenticación de dos factores (2FA), es la base de cualquier plan de seguridad sólido. Para un análisis más exhaustivo de estrategias prácticas, la guía «Cómo proteger un sitio web: Guía de protección práctica» es un excelente recurso que profundiza en estas ideas fundamentales.


